Domain zutrittssystem.de kaufen?
Wir ziehen mit dem Projekt
zutrittssystem.de um.
Sind Sie am Kauf der Domain
zutrittssystem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zutrittssystem.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eura, Zutrittskontrolle, Türgriff mit Zugangskontrolle ELH-30H4 (Elektronische Zahlenkombination)Der Türgriff mit Zugangskontrolle EURA ELH-30H4 ist eine innovative Lösung für moderne Sicherheitsbedürfnisse. Dieser elektronische Schliesszylinder kombiniert Funktionalität mit einem ansprechenden Design in Schwarz. Er ermöglicht den Zugang über eine elektronische Zahlenkombination und bietet zusätzlich die Möglichkeit der Steuerung über eine Smartphone-App. Dank der Bluetooth-Technologie können Nutzer den Türgriff bequem aus der Ferne bedienen. Der batteriebetriebene Mechanismus sorgt für eine zuverlässige Energieversorgung, während die Kompatibilität mit dem Tuya Smart Home System eine nahtlose Integration in bestehende Smart Home Umgebungen ermöglicht. Der Türgriff ist ideal für alle, die Wert auf Sicherheit und Komfort legen und gleichzeitig moderne Technologie in ihren Alltag integrieren möchten. - Zugang über elektronische Zahlenkombination - App-Steuerung via Smartphone - Bluetooth-Technologie für einfache Bedienung - Kompatibel mit Tuya Smart Home System.209,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Persönlichkeitsentwicklung mit SystemPersönlichkeitsentwicklung mit System , Mit Selbstvertrauen und Stärke als Führungskraft, Coach und Mediator wirken , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20141117, Produktform: Kartoniert, Titel der Reihe: Praxis und Erfolg#10#, Autoren: Bischop, Dieter, Redaktion: Borstnar, Nils, Seitenzahl/Blattzahl: 184, Abbildungen: 40 schwarz-weiße Abbildungen, Keyword: Coachen; Psychologie; Ratgeber; Selbstvertrauen; Systemgesetze; seelische Verletzungen, Thema: Orientieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Ratgeber, Sachbuch: Psychologie, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ludwig, Verlag: Ludwig, Verlag: Steve-Holger Ludwig, Länge: 210, Breite: 151, Höhe: 13, Gewicht: 280, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
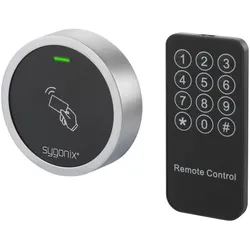
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krisenfall Ransomware, Fachbücher von Arthur Naefe, Florian Oelmaier, Uwe KnebelsbergerAnhand von mehr als 50 bearbeiteten Angriffen auf deutsche Firmen erörtern die Autoren das technische Vorgehen von Ransomwaregruppen, die richtige Reaktion im Krisenfall und die Möglichkeiten zur Prävention. Illustriert durch zahlreiche Screenshots von Erpresserschreiben, Darknetseiten und Verhandlungschats. Mit Gastbeiträgen von N. Weyerstall, Dr. Malek und C. Kurtz sowie von betroffenen Unternehmen. Dieses Buch ist mehr als nur eine Notfallanleitung für den eingetretenen Krisenfall. Um die eigene Verteidigung zu planen, lohnt es sich, den Ernstfall gedanklich durchzuspielen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Eura, Zutrittskontrolle, Türgriff mit Zugangskontrolle ELH-30H4 (Elektronische Zahlenkombination)Der Türgriff mit Zugangskontrolle EURA ELH-30H4 ist eine innovative Lösung für moderne Sicherheitsbedürfnisse. Dieser elektronische Schliesszylinder kombiniert Funktionalität mit einem ansprechenden Design in Schwarz. Er ermöglicht den Zugang über eine elektronische Zahlenkombination und bietet zusätzlich die Möglichkeit der Steuerung über eine Smartphone-App. Dank der Bluetooth-Technologie können Nutzer den Türgriff bequem aus der Ferne bedienen. Der batteriebetriebene Mechanismus sorgt für eine zuverlässige Energieversorgung, während die Kompatibilität mit dem Tuya Smart Home System eine nahtlose Integration in bestehende Smart Home Umgebungen ermöglicht. Der Türgriff ist ideal für alle, die Wert auf Sicherheit und Komfort legen und gleichzeitig moderne Technologie in ihren Alltag integrieren möchten. - Zugang über elektronische Zahlenkombination - App-Steuerung via Smartphone - Bluetooth-Technologie für einfache Bedienung - Kompatibel mit Tuya Smart Home System.209,08 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Persönlichkeitsentwicklung mit SystemPersönlichkeitsentwicklung mit System , Mit Selbstvertrauen und Stärke als Führungskraft, Coach und Mediator wirken , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20141117, Produktform: Kartoniert, Titel der Reihe: Praxis und Erfolg#10#, Autoren: Bischop, Dieter, Redaktion: Borstnar, Nils, Seitenzahl/Blattzahl: 184, Abbildungen: 40 schwarz-weiße Abbildungen, Keyword: Coachen; Psychologie; Ratgeber; Selbstvertrauen; Systemgesetze; seelische Verletzungen, Thema: Orientieren, Warengruppe: HC/Ratgeber Lebensführung allgemein, Fachkategorie: Ratgeber, Sachbuch: Psychologie, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ludwig, Verlag: Ludwig, Verlag: Steve-Holger Ludwig, Länge: 210, Breite: 151, Höhe: 13, Gewicht: 280, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das AMDP-SystemDas AMDP-System , Manual zur Dokumentation des psychischen Befundes in Psychiatrie, Psychotherapie und Psychosomatik , Reiningungssets > Autopflege & Aufbereitung , Auflage: 11., vollständig überarbeitete Auflage 2023, Erscheinungsjahr: 20221024, Produktform: Kartoniert, Redaktion: Arbeitsgemeinschaft für Methodik und Dokumentation in der Psychiatrie (AMDP), Auflage: 22011, Auflage/Ausgabe: 11., vollständig überarbeitete Auflage 2023, Seitenzahl/Blattzahl: 252, Keyword: AMDP-System; Arztbrief; Befunderhebung; Begutachtung; Diagnose; Facharztausbildung Psychiatrie; Klinische Psychologie; Krankengeschichte; Psychiatrische Dokumentation; Psychische Störung; Psychischer Befund; Psychopathologie; Psychopathologische Befunderhebung; Psychopathologischer Befund; Psychosomatik; Psychotherapie; Symptom; Syndrom, Fachschema: Psychische Erkrankung / Störung~Störung (psychologisch)~Psychiatrie - Psychiater~Klinische Psychologie~Psychologie / Klinische Psychologie, Fachkategorie: Psychiatrie~Klinische Psychologie~Klinische und Innere Medizin, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Psychische Störungen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag GmbH + Co., Verlag: Hogrefe Verlag GmbH & Co. KG, Länge: 191, Breite: 124, Höhe: 20, Gewicht: 348, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 6657222, Vorgänger EAN: 9783801728854 9783801727079 9783801719258 9783801711368 9783801707828, eBook EAN: 9783840931574 9783844431575, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0160, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 32783429,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.